یکپارچهسازی عملیات و مالی
اتصال نرمافزار عملیاتی به حسابداری چگونه طراحی میشود؟
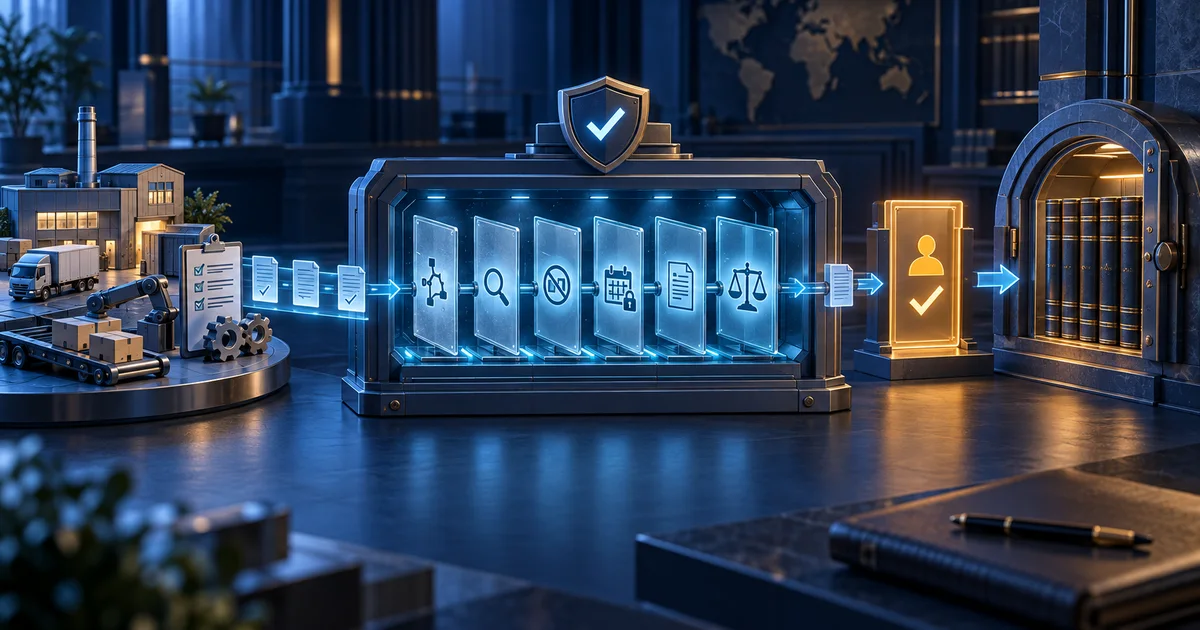
اتصال حسابداری انتقال چند فیلد نیست؛ رویداد مالی باید نگاشت، اعتبارسنجی، تأیید، ثبت، تطبیق و در صورت خطا قابل برگشت و ممیزی باشد.
انتشار: · آخرین بهروزرسانی:
نویسنده: امیرعلی سعیدی — عضو تیم پیکا؛ تهیه با کمک ابزارهای هوش مصنوعی و مسئولیت انتشار با پیکا
اتصال نرمافزار عملیاتی به حسابداری فرایندی است که رویداد تأییدشده سفارش، خدمت، دریافت، پرداخت یا موجودی را از سیستم مرجع میگیرد، به سرفصل و ابعاد مالی نگاشت میکند، دوره و توازن و تکرارینبودن را میسنجد، برای تأیید یا ثبت میفرستد و نتیجه را تطبیق و ممیزی میکند. طراحی باید مسئولیت مالی را نزد نقش انسانی و سیستم حسابداری نگه دارد.
پیش از اتصال کدام سیستم مرجع است؟
برای مشتری، کالا، قرارداد، سفارش، پرداخت، سند و status باید system of record مشخص باشد. اگر هر دو سامانه بتوانند یک فیلد را بدون قاعده تغییر دهند، loop و اختلاف ایجاد میشود. خدمات یکپارچهسازی سیستم ابتدا مالکیت داده و جهت جریان را روشن میکند و سپس connector یا middleware را انتخاب میکند.
کدام رویدادها باید به حسابداری منتقل شوند؟
ثبت سفارش الزاماً رویداد مالی نهایی نیست. صدور فاکتور، تأیید خدمت، تحویل، برگشت، دریافت یا تسویه ممکن است triggerهای متفاوت باشند. تیم مالی باید زمان شناسایی، سند مورد انتظار و اصلاح هر رویداد را تعیین کند. اتصال نباید از روی یک status مبهم، تعهد یا سند قطعی بسازد.
نگاشت حساب و ابعاد چگونه مدیریت میشود؟
کالا، خدمت، شعبه، پروژه، مرکز هزینه، طرف حساب و نوع مالیات ممکن است به کدهای مقصد نگاشت شوند. جدول mapping باید مالک، نسخه، تاریخ اثر و مسیر تغییر داشته باشد. مقدار ناشناخته به حساب پیشفرض بیصدا نرود؛ باید رد یا برای بررسی نگه داشته شود. نگاشت بخشی از منطق مالی و نیازمند تأیید مسئول مربوط است.
کنترلهای پیش از ثبت
| کنترل | پرسش | رفتار شکست |
|---|---|---|
| مرجع | رویداد از منبع معتبر است؟ | رد و ثبت علت |
| نگاشت | همه کدها نسخه معتبر دارند؟ | صف استثنا |
| دوره | تاریخ در دوره باز است؟ | توقف یا مسیر اصلاح |
| توازن | جمع بدهکار و بستانکار سازگار است؟ | عدم ثبت |
| تکرار | شناسه قبلاً ثبت شده؟ | بازگرداندن نتیجه قبلی |
چگونه از ثبت دوباره جلوگیری میشود؟
هر رویداد باید شناسه پایدار کسبوکاری و idempotency key داشته باشد. retry پس از timeout نباید سند دوم بسازد. مقصد یا لایه اتصال باید نتیجه درخواست قبلی را بازیابی کند و correlation را تا شماره سند نگه دارد. راهنمای API و یکپارچهسازی رفتار retry، duplicate و partial failure را در سطح عمومیتر توضیح میدهد.
API یا فایل برای اتصال حسابداری مناسبتر است؟
API برای ثبت یا استعلام تعاملی و پاسخ وضعیت مناسب است؛ فایل برای batch دورهای یا سامانهای با API محدود استفاده میشود. هر دو به contract، مجوز و reconciliation نیاز دارند. API یا تبادل فایل باید با deadline مالی، حجم، قابلیت نرمافزار، پنجره دوره و توان عملیات انتخاب شود، نه صرفاً ترجیح تیم توسعه.
تأیید انسانی در کدام نقطه قرار میگیرد؟
میتوان ابتدا پیشنویس سند یا batch پیشنهادی ساخت و مسئول مالی آن را پیش از posting بررسی کند. بعد از اثبات قواعد و کنترلها، رویدادهای کمریسک و استاندارد ممکن است طبق سیاست خودکار شوند. اصلاح، برگشت، دوره بسته، مبلغ یا طرف استثنایی باید مسیر تأیید مشخص داشته باشند. اتصال مسئولیت حرفهای حسابداری را منتقل نمیکند.
خطا و اصلاح چگونه ثبت میشوند؟
خطای اعتبارسنجی، قطعی، رد مقصد و عدم تطبیق باید status جدا داشته باشند. ویرایش مستقیم payload شکستخورده بدون سابقه ممیزی مناسب نیست؛ درخواست اصلاح، نسخه ورودی و تأیید را نگه دارید. اگر سند ثبتشده اشتباه است، روش استاندارد مقصد برای اصلاح یا برگشت استفاده شود و رابطه با رویداد اولیه حفظ بماند.
reconciliation چگونه انجام میشود؟
در بازه توافقشده، تعداد و جمع مبلغ رویدادهای واجد ثبت در مبدأ با اسناد موفق، ردشده و pending در مقصد مقایسه میشوند. اختلاف باید تا رکورد و علت قابل ردیابی باشد. گزارش فقط «API موفق» کافی نیست؛ پاسخ فنی ممکن است دریافت را تأیید کند اما posting بعداً رد شده باشد. تطبیق مالک و مهلت رفع میخواهد.
امنیت و ممیزی چه الزاماتی دارند؟
- حساب خدمت اختصاصی با مجوز کمینه
- جداسازی ایجاد، تأیید و ثبت در صورت نیاز
- رمزنگاری انتقال و حفاظت credential
- عدم ثبت داده حساس کامل در لاگ
- correlation از رویداد تا سند مقصد
- ثبت نسخه mapping و هویت تأییدکننده
- بازبینی دورهای دسترسی و رخداد
OWASP API Security بر مجوز سطح شیء و تابع، inventory و مصرف امن API تأکید دارد. اتصال مالی باید علاوه بر کنترل فنی، تفکیک وظایف و شواهد ممیزی مورد نیاز سازمان را حفظ کند. RFP یکپارچهسازی API باید سناریوی نقش غیرمجاز، credential منقضی و دسترسی به داده دیگر واحد را در آزمون بگنجاند.
پایلوت اتصال حسابداری چگونه اجرا میشود؟
- یک جریان
یک رویداد پرتکرار و کماستثنا را انتخاب کنید.
- نمونه واقعی
داده عادی، مرزی، برگشتی و نامعتبر را جمع کنید.
- پیشنویس
ابتدا بدون posting نهایی، نگاشت و کنترل را بسنجید.
- dual-run
نتیجه را با روش فعلی و گزارش تطبیق مقایسه کنید.
- عبور
آستانه خطا، کنترل، rollback و مالک تولید را تأیید کنید.
هزینه یکپارچهسازی برای این پایلوت باید discovery نگاشت، محیط آزمون، توسعه، آزمون، dual-run و عملیات را جدا کند. گسترش به رویدادهای دیگر فقط پس از مشاهده استثنا و توان reconciliation انجام شود. موفقیت پایلوت یعنی نتیجه مالی قابل تطبیق و مسیر خطا قابل اداره است، نه صرفاً دریافت پاسخ موفق از endpoint.
پرسشهای پرتکرار
آیا نرمافزار عملیاتی باید سند حسابداری بسازد؟
به معماری بستگی دارد؛ میتواند رویداد یا پیشنویس بفرستد و قواعد نهایی و شماره سند در سیستم حسابداری تحت کنترل باقی بمانند.
اگر API timeout شد دوباره ارسال کنیم؟
ابتدا وضعیت درخواست قبلی را با شناسه پایدار بررسی کنید. retry بدون idempotency ممکن است ثبت تکراری بسازد.
آیا فایل اکسل برای اتصال دائمی مناسب است؟
برای پایلوت یا batch محدود ممکن است، اما تولید به schema، انتقال امن، نسخه، کنترل، گزارش رکورد و reconciliation نیاز دارد.
مهمترین معیار پذیرش چیست؟
تطبیق کامل جریان منتخب در کنار جلوگیری از ثبت دوباره، کنترل مجوز، رفتار خطا و امکان ردیابی از مبدأ تا سند مقصد.