سطح دسترسی پنل مدیریتی
طراحی سطح دسترسی در پنل مدیریتی؛ نقش، مجوز و ممیزی
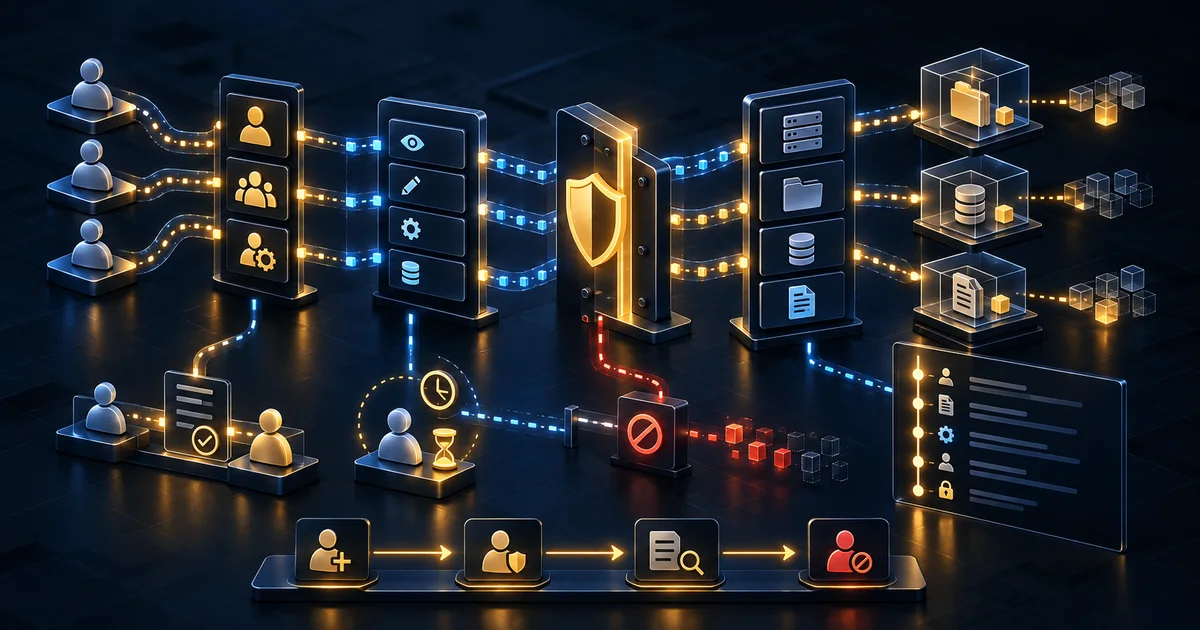
سطح دسترسی امن از فهرست چند نقش شروع نمیشود؛ باید منبع، اقدام، محدوده، قید و چرخه عمر را برای هر درخواست صریح کنترل کند.
انتشار: · آخرین بهروزرسانی:
نویسنده: امیرعلی سعیدی — عضو تیم پیکا؛ تهیه با کمک ابزارهای هوش مصنوعی و مسئولیت انتشار با پیکا
سطح دسترسی در پنل مدیریتی تعیین میکند چه هویتی، روی کدام منبع، چه اقدامی، در چه محدوده و تحت چه قیدی انجام دهد. نقشهایی مانند «مدیر» و «کاربر» برای سامانه سازمانی معمولاً بیش از حد کلیاند. طراحی باید از عملیات واقعی و پیامد خطا شروع شود، سپس permissionهای قابل آزمون بسازد. رابط فقط وضعیت مجوز را نمایش میدهد؛ تصمیم نهایی باید در backend و برای هر درخواست اعمال شود.
احراز هویت و مجوز چه تفاوتی دارند؟
احراز هویت پاسخ میدهد کاربر کیست؛ authorization میگوید اکنون چه کاری برای او مجاز است. ورود موفق، SSO یا احراز چندمرحلهای دسترسی به همه منابع را توجیه نمیکند. session باید به هویت معتبر وصل باشد و هر endpoint نقش، permission، scope و constraint را ارزیابی کند. طراحی پنل و پورتال سازمانی باید مرز کاربر داخلی، مشتری، فروشنده و سرویس ماشینی را صریح نگه دارد.
RBAC چگونه به permission عملی تبدیل میشود؟
اجزای قرارداد دسترسی
| جزء | نمونه | پرسش طراحی |
|---|---|---|
| Subject | کاربر یا سرویس | هویت و وضعیت آن چیست؟ |
| Role | کارشناس خرید | مسئولیت سازمانی چیست؟ |
| Permission | approve invoice | منبع و اقدام دقیق چیست؟ |
| Scope | شرکت یا شعبه | کدام رکوردها مجازند؟ |
| Constraint | تا مبلغ یا زمان مشخص | چه قیدی اعمال میشود؟ |
| Decision | allow یا deny | دلیل و policy version چیست؟ |
NIST در مدل RBAC ارتباط user، role، permission و session را تفکیک میکند و نقش سلسلهمراتبی یا محدودیتهایی مانند جدایی وظایف را نیز بررسی کرده است. برای پیادهسازی، permission را به شکل منبع و فعل نامگذاری کنید و scope را جدا نگه دارید. واژهنامه RBAC تعریف فشردهای برای همزبانی تیم محصول، امنیت و کسبوکار فراهم میکند.
ماتریس سطح دسترسی چگونه ساخته میشود؟
- منبع
رکوردها و فیلدهای حساس را فهرست کنید.
- اقدام
view، create، update، approve، export و delete را جدا کنید.
- نقش
مسئولیت واقعی و owner نقش را مشخص کنید.
- محدوده
tenant، شعبه، تیم، مالکیت و رابطه را تعریف کنید.
- قید
مبلغ، زمان، وضعیت و تأیید دوم را اضافه کنید.
- منفی
حالت deny و تغییر شناسه را به معیار پذیرش تبدیل کنید.
- چرخه عمر
grant، review، change، expiry و revoke را طراحی کنید.
ماتریس باید مالک کسبوکار و تاریخ بازبینی داشته باشد. دسترسی ضمنی مانند «هر مدیر همهچیز را میبیند» باید به permission صریح تبدیل شود. امکانات پنل مدیریت سازمانی باید عدم دسترسی، درخواست مجوز، اقدام حساس و ثبت نتیجه را در تجربه کاربر پوشش دهد. پیام deny نیز نباید وجود منبعی خارج از scope را افشا کند.
اصل least privilege و default deny چگونه اجرا میشوند؟
کاربر فقط حداقل دسترسی لازم برای مسئولیت جاری را دریافت میکند و هر حالت تعریفنشده deny میشود. نقش موقت نباید با کپی نقش مدیر ساخته شود. permission جدید باید پیش از استفاده به policy و آزمون اضافه شود؛ fallback اجازه عمومی خطرناک است. OWASP نیز بر deny پیشفرض و بررسی مجوز در هر درخواست تأکید دارد. مجوز سمت client برای کاهش سردرگمی مفید است اما مرز امنیتی محسوب نمیشود.
جدایی وظایف و تأیید چندمرحلهای کجا لازماند؟
یک نفر نباید بتواند هم ذینفع بسازد، هم اطلاعات پرداخت او را تغییر دهد و هم پرداخت را آزاد کند. جدایی وظایف میتواند ایستا باشد، یعنی دو نقش ناسازگار همزمان تخصیص نگیرند؛ یا پویا، یعنی یک کاربر در همان پرونده دو اقدام ناسازگار را انجام ندهد. سطح کنترل باید با پیامد و ریسک متناسب باشد. تأیید نمایشی بدون مشاهده خلاصه اثر و داده مرجع کنترل مؤثری نیست.
دسترسی موقت و اضطراری چگونه مدیریت میشود؟
دسترسی موقت باید هدف، درخواستکننده، تأییدکننده، scope و انقضای اجباری داشته باشد. دسترسی اضطراری یا break-glass برای تداوم عملیات ممکن است لازم شود، اما باید دلیل، احراز قویتر، دامنه محدود، alert و بازبینی پس از استفاده داشته باشد. حساب مشترک یا رمز مدیر در گاوصندوق دیجیتال جای این workflow را نمیگیرد، زیرا انتساب و revoke دقیق را از بین میبرد.
کنترل سطر و فیلد چگونه در backend اعمال میشود؟
شناسهای که مرورگر میفرستد قابل اعتماد نیست. سرور باید query را بر اساس tenant، شعبه، رابطه یا مالکیت مجاز محدود کند و سپس فیلد حساس را حذف یا mask کند. ارسال همه رکوردها و فیلترکردن در رابط، داده را افشا میکند. داشبورد نقشمحور نمونهای است که در آن aggregation، drill-down و export باید همان scope را در هر مرحله دوباره اعمال کنند.
API، job و سرویسهای ماشینی چه هویتی دارند؟
job زمانبندیشده، integration و worker نباید از حساب انسانی مدیر استفاده کنند. هر workload به هویت مستقل، permission محدود، secret rotation و owner نیاز دارد. یکپارچهسازی سیستم باید مجوز دو سوی اتصال، mapping tenant و رفتار خطا را روشن کند. retry نباید عملی را خارج از شرایط مجاز دوباره انجام دهد و revoke هویت خدمت باید بدون قطع دیگر اتصالها ممکن باشد.
Audit log سطح دسترسی چه چیزی ثبت میکند؟
- زمان، actor و نوع هویت
- منبع، اقدام و scope درخواستشده
- allow یا deny و دلیل سطحبالا
- نسخه policy یا نقش مؤثر
- تغییر نقش، مجوز، انقضا و revoke
- درخواست و استفاده از دسترسی اضطراری
- export، اقدام برگشتناپذیر و تأیید
- شناسه correlation برای دنبالکردن رویداد
لاگ نباید رمز، token، محتوای کامل سند یا داده زائد حساس را ذخیره کند. OWASP میان رویداد امنیتی، عملیاتی و audit trail تمایز عملی قائل میشود. دسترسی به لاگ خود یک permission حساس است و تغییر یا حذف آن باید محدود باشد. alert روی deny پرتکرار باید context و suppression داشته باشد تا هم حمله و هم خطای policy قابل تشخیص باشند.
چرخه عمر دسترسی چگونه بسته میشود؟
- درخواست
نیاز، نقش و scope ثبت شود.
- تأیید
مالک نقش و منبع تصمیم بگیرند.
- اعطا
permission حداقلی با تاریخ اجرا شود.
- استفاده
رویداد حساس و anomaly پایش شود.
- بازبینی
دسترسی بلااستفاده و انباشته بررسی شود.
- تغییر
انتقال نقش دسترسی قبلی را خودکار کم کند.
- لغو
خروج، پایان قرارداد یا انقضا فوری اعمال شود.
سطح دسترسی چگونه آزمون میشود؟
برای هر permission مسیر مثبت و منفی بنویسید. تغییر URL، شناسه، method، payload، tenant، export و endpoint پنهان را بیازمایید. تست باید role change، session قدیمی، cache، job، bulk action و شکست dependency را نیز پوشش دهد. معیار پذیرش فقط «دکمه دیده نمیشود» نیست؛ درخواست مستقیم باید deny شود و داده خارج از scope در پاسخ، HTML، log یا cache نشت نکند.
چه خطاهایی سطح دسترسی را ناامن میکنند؟
نقش super-admin روزمره، حساب مشترک، permission مبهم، کنترل فقط در رابط، اعتماد به شناسه client، cache بدون tenant، export نامحدود، دسترسی بدون انقضا، revoke دستی ناقص و audit حاوی داده حساس خطاهای رایجاند. طراحی باید بهجای استثناهای پراکنده، policy قابل خواندن، owner روشن و آزمون تکرارپذیر بسازد.
پرسشهای پرتکرار
آیا مخفیکردن دکمه برای کنترل دسترسی کافی است؟
خیر. backend باید permission و scope را روی هر درخواست بررسی کند؛ رابط فقط باید وضعیت مجاز را درست بازتاب دهد.
RBAC بهتر است یا ABAC؟
انتخاب صفر و یک نیست. نقش برای مسئولیت پایدار مفید است و attribute یا scope برای tenant، شعبه، مالکیت و قیدهای پویا آن را تکمیل میکند.
هر چند وقت دسترسیها بازبینی شوند؟
cadence باید با ریسک و تغییر سازمان متناسب باشد؛ علاوه بر بازبینی دورهای، انتقال نقش، خروج و انقضا باید event-driven و سریع باشند.
آیا مدیرعامل باید super-admin باشد؟
عنوان سازمانی بهتنهایی نیاز عملیاتی یا امنیتی ایجاد نمیکند. نمای مدیریتی و اختیار پرریسک باید بر اساس هدف، تفکیک وظایف و اصل حداقل دسترسی تعریف شوند.