طراحی پورتال سازمانی
پورتال سازمانی چیست و چه تفاوتی با پنل مدیریتی دارد؟
پورتال درگاه نقشمحور دریافت خدمت و پیگیری است؛ پنل مدیریتی محیط کنترل عملیات و پیکربندی. یکیکردن بیمرز آنها امنیت و تجربه را تضعیف میکند.
انتشار: · آخرین بهروزرسانی:
نویسنده: امیرعلی سعیدی — عضو تیم پیکا؛ تهیه با کمک ابزارهای هوش مصنوعی و مسئولیت انتشار با پیکا
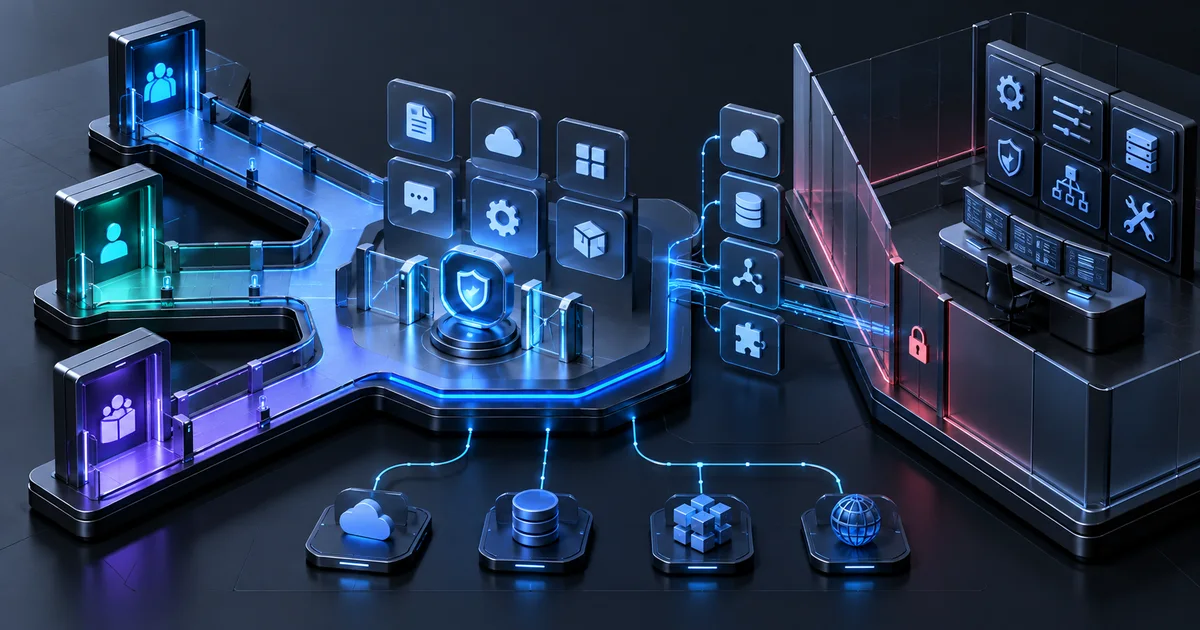
پورتال سازمانی درگاه نقشمحوری است که کاربر از طریق آن خدمت پیدا میکند، درخواست میفرستد، سند میبیند، وضعیت را پیگیری میکند و با سازمان تعامل دارد. پنل مدیریتی محیطی برای کارکنان مجاز است تا صفها، رکوردها، تنظیمات و عملیات را کنترل کنند. این دو میتوانند زیر یک design system یا هویت مشترک باشند، اما مخاطب، اختیار، داده و ریسک یکسانی ندارند و نباید صرفاً دو منوی متفاوت از یک سطح دسترسی باشند.
تفاوت پورتال سازمانی و پنل مدیریتی چیست؟
مرز تجربه و کنترل
| موضوع | پورتال | پنل مدیریتی |
|---|---|---|
| کاربر | کارمند، مشتری، شریک یا تأمینکننده | اپراتور، کارشناس و مدیر مجاز |
| هدف | دریافت خدمت و پیگیری | کنترل صف، داده و پیکربندی |
| دامنه داده | اطلاعات خود یا سازمان مجاز | مجموعه داده در محدوده نقش |
| اقدام | درخواست، بارگذاری و تأیید محدود | تصمیم، تخصیص، اصلاح و عملیات |
| ریسک | حریم خصوصی و جعل هویت | تغییر گسترده و سوءاستفاده از اختیار |
| طراحی | زبان ساده و self-service | تراکم اطلاعات و کنترل دقیق |
خدمت طراحی پنل و پورتال باید این مرز را از معماری تا مجوز حفظ کند. قرار دادن یک صفحه داخلی پشت شرط نمایش رابط، آن را امن نمیکند. route، API و داده باید نقش و tenant را مستقل کنترل کنند. از سوی دیگر، کاربر پورتال نباید اصطلاحات و وضعیتهای داخلی را ببیند؛ زبان خدمت باید نتیجه و اقدام بعدی را توضیح دهد.
چه نوع پورتالهایی وجود دارند؟
پورتال کارکنان، مشتری، تأمینکننده، نماینده یا شریک هرکدام چرخه و داده جدا دارند. یک سازمان ممکن است چند تجربه روی قابلیت مشترک هویت، اعلان و سند بسازد. معماری مشترک به معنای ادغام همه نقشها نیست؛ context هر پورتال باید از ورود تا query و audit حمل شود. راهکار منابع انسانی نمونهای از سفر کارکنان است و پورتال مشتری چرخه درخواست و خدمت را پوشش میدهد.
کاتالوگ خدمت چگونه طراحی میشود؟
کاربر باید خدمت را با هدف خودش پیدا کند، نه نام واحد سازمانی. هر خدمت عنوان، توضیح کوتاه، واجدشرایطبودن، اطلاعات لازم، زمان یا مرحله قابل اعلام، owner و مسیر کمک میخواهد. فرم پویا فقط سؤالهای لازم را نشان دهد و داده موجود را با دلیل دوباره نگیرد. GOV.UK discovery بر فهم مسئله، سفر وسیعتر، محدودیت و نیاز کاربران پیش از ساخت تأکید میکند؛ همین منطق از تبدیل ساختار سازمان به منوی پیچیده جلوگیری میکند.
هویت، SSO و tenant چگونه جدا میشوند؟
SSO تجربه ورود را یکپارچه میکند، اما authorization را حل نمیکند. سامانه باید هویت، سازمان یا tenant، نقش، وضعیت عضویت و سطح اطمینان را دریافت و کنترل کند. NIST Digital Identity Guidelines مفاهیم proofing، authentication و federation را تفکیک میکند؛ سطح کنترل باید متناسب با ریسک خدمت انتخاب شود. دعوت، تغییر سازمان، خروج و بازیابی حساب نیز بخشی از چرخه هویتاند.
سطح دسترسی پورتال چگونه اعمال میشود؟
کاربر پورتال معمولاً فقط پروندههای خود یا سازمان مجاز را میبیند، اما این قاعده باید در هر query و download اعمال شود. شناسه قابل حدس نباید دسترسی بسازد. RBAC نقشها را مدیریتپذیر میکند و قید tenant، مالکیت، قرارداد یا زمان دامنه را محدود میسازد. همه denyها، تلاشهای حساس و تغییر مجوز باید ثبت شوند، بدون اینکه داده محرمانه اضافی وارد لاگ شود.
workflow و پیگیری وضعیت چه شکلی دارند؟
وضعیت پورتال باید برای کاربر معنا داشته باشد: دریافت شد، نیازمند اقدام شما، در بررسی، انجام شد یا بسته شد. وضعیتهای فنی داخلی میتوانند دقیقتر باشند اما باید به زبان عمومی mapping شوند. timeline باید زمان، اقدام، سند و گام بعدی را نشان دهد. اتوماسیون فرایند کسبوکار پشت پورتال صف، تخصیص، تأیید، SLA و استثنا را اجرا میکند و پورتال فقط وضعیت معتبر آن را نمایش میدهد.
اسناد و اعلانها چگونه امن میمانند؟
آپلود به محدودیت نوع و اندازه، اسکن، نام امن، storage جدا، مجوز download و retention نیاز دارد. لینک سند نباید دائمی و قابل اشتراک عمومی باشد. اعلان ایمیل یا پیامک باید حداقل داده را حمل کند و کاربر را پس از ورود به رکورد ببرد. preference، quiet hours و deduplication از مزاحمت جلوگیری میکنند؛ رویداد حساس یا مهلت قانونی ممکن است سیاست جدا داشته باشد.
یکپارچهسازی پورتال با سامانههای مرجع چگونه است؟
پورتال معمولاً مالک سفارش، مالی، پرونده یا منابع انسانی نیست. باید درخواست را به سامانه مرجع بفرستد و وضعیت را با timestamp و منبع نشان دهد. یکپارچهسازی سیستم به mapping، idempotency، retry، reconciliation و صف خطا نیاز دارد. اگر منبع در دسترس نیست، پورتال باید stale بودن یا عدم قطعیت را آشکار کند و موفقیت ساختگی نشان ندهد.
دسترسپذیری و کمک انسانی چه جایگاهی دارند؟
پورتال self-service نباید کانال کمک را حذف کند. WCAG معیارهای فنی رابط دسترسپذیر را فراهم میکند؛ journey باید با keyboard، screen reader، zoom و خطاهای واقعی آزموده شود. کاربر کمتجربه یا دارای محدودیت باید بتواند ذخیره کند، برگردد و کمک بگیرد. عامل پشتیبانی نیز فقط با مجوز و audit باید context لازم را ببیند؛ impersonation مخفی یا ورود با رمز کاربر پذیرفتنی نیست.
نقشه راه طراحی پورتال سازمانی چیست؟
- سفر
یک خدمت و سفر end-to-end را مشاهده کنید.
- مرز
کاربر، tenant، پنل و سامانههای مرجع را جدا کنید.
- قرارداد
وضعیت، سند، اعلان و خطا را تعریف کنید.
- هویت
ورود، federation، مجوز و lifecycle را طراحی کنید.
- پایلوت
یک خدمت محدود را با کمک انسانی اجرا کنید.
- سنجش
تکمیل، رهاشدن، تماس کمکی و بازگشایی را بسنجید.
- مقیاس
پس از پایداری، خدمت یا گروه بعدی را اضافه کنید.
چه خطاهایی پورتال سازمانی را شکست میدهند؟
کپی ساختار واحدها در منو، فرمهای طولانی، نمایش وضعیت فنی، SSO بدون کنترل tenant، ذخیره سند در URL عمومی، موفقیت کاذب هنگام قطعی، و حذف کانال کمک خطاهای رایجاند. پورتال نباید نسخه دوم همه سامانهها باشد؛ درگاه یکپارچه باید خدمت را هماهنگ کند و مالکیت داده و عملیات را در منابع معتبر حفظ کند.
پرسشهای پرتکرار
پورتال سازمانی همان سایت داخلی است؟
نه الزاماً. پورتال هویت، خدمت، workflow، داده نقشمحور و پیگیری دارد؛ سایت داخلی ممکن است فقط محتوا منتشر کند.
آیا پورتال و پنل باید دو پروژه جدا باشند؟
میتوانند قابلیت و design system مشترک داشته باشند، اما مرز route، API، داده، نقش و ریسک باید مستقل طراحی و آزموده شود.
آیا SSO سطح دسترسی را حل میکند؟
خیر. SSO هویت و ورود را یکپارچه میکند؛ مجوز روی خدمت، tenant، رکورد و اقدام باید جدا اعمال شود.
از چند خدمت شروع کنیم؟
از یک سفر پرتکرار با owner، داده مرجع و نتیجه قابل سنجش شروع کنید و پس از پایداری الگو را گسترش دهید.