تحول دیجیتال تجارت الکترونیک
تحول دیجیتال تجارت الکترونیک؛ نقشه راه سفارش و عملیات
تجارت الکترونیک پایدار فقط ویترین آنلاین نیست؛ کاتالوگ، قیمت، موجودی، پرداخت، سفارش، تحویل و مرجوعی باید یک قرارداد عملیاتی قابل اعتماد داشته باشند.
انتشار: · آخرین بهروزرسانی:
نویسنده: امیرعلی سعیدی — عضو تیم پیکا؛ تهیه با کمک ابزارهای هوش مصنوعی و مسئولیت انتشار با پیکا
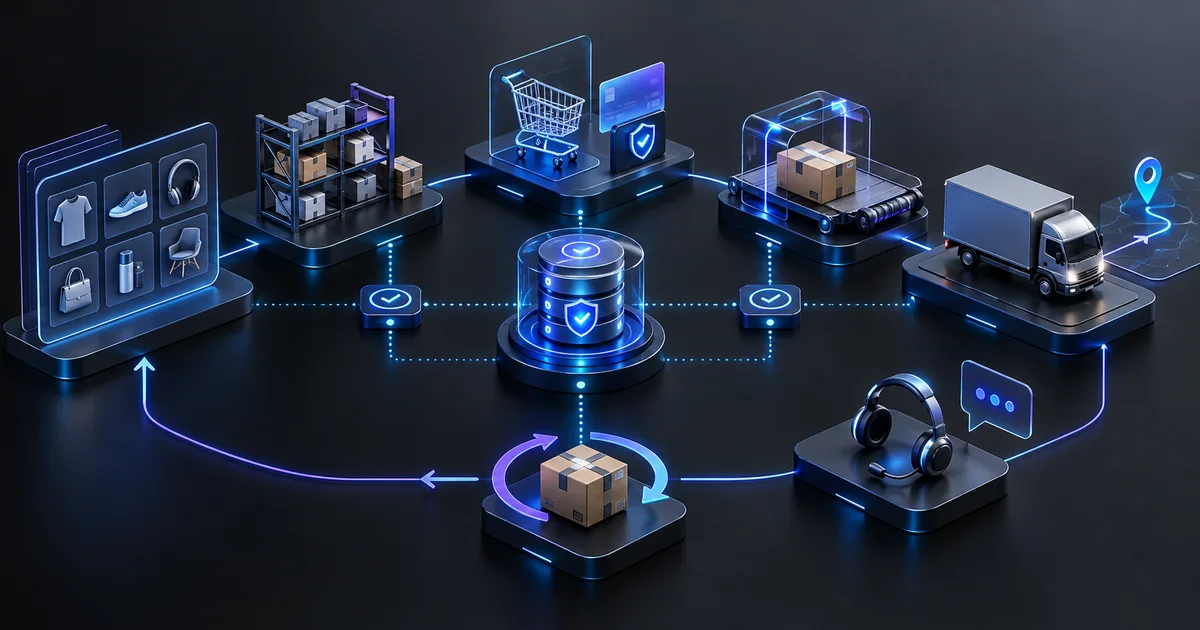
تحول دیجیتال تجارت الکترونیک یعنی ساختن یک سیستم معامله و عملیات قابل اعتماد از کشف محصول تا سبد، پرداخت، ثبت سفارش، تخصیص موجودی، ارسال، تحویل، مرجوعی و پشتیبانی. هدف صرفاً طراحی فروشگاه زیباتر نیست؛ اطلاعات محصول باید دقیق باشد، تعهد موجودی و قیمت در لحظه روشن بماند و شکست هر مرحله به وضعیت قابل اقدام تبدیل شود. رشد کانال بدون قرارداد داده و عملیات فقط خطا را سریعتر تکثیر میکند.
تحول دیجیتال تجارت الکترونیک از کجا شروع میشود؟
یک سفر واقعی مانند جستوجوی محصول تا تحویل یا درخواست مرجوعی تا بازپرداخت را end-to-end مشاهده کنید. نرخ یا عدد کلی بهتنهایی کافی نیست؛ باید محل انتظار، اختلاف قیمت، عدم موجودی، پرداخت نامشخص، سفارش تکراری و handoffهای دستی مشخص شوند. راهکار تجارت الکترونیک باید تجربه مشتری و عملیات پشت صحنه را روی یک وضعیت مشترک قرار دهد.
سیستم مرجع هر داده تجارت الکترونیک چیست؟
دامنه داده و مرجع پیشنهادی
| دامنه | مرجع معمول | کنترل حیاتی |
|---|---|---|
| محصول | PIM یا کاتالوگ | شناسه، ویژگی و نسخه |
| قیمت و تخفیف | موتور قیمت یا ERP | بازه اثر و اولویت قانون |
| موجودی | OMS، ERP یا WMS | رزرو، آزادسازی و reconciliation |
| پرداخت | درگاه و ledger مالی | شناسه یکتا و وضعیت قطعی |
| سفارش | OMS یا سامانه سفارش | ماشین حالت و audit |
| ارسال و مرجوعی | OMS با حامل یا WMS | رویداد، مالک و نتیجه |
یک پایگاه واحد الزاماً برای همه سازمانها درست نیست، اما برای هر فیلد باید مرجع، مالک، زمان اعتبار و مصرفکننده روشن باشد. اتصال حسابداری نباید با کپی دستی گزارش فروش انجام شود؛ رویداد مالی، مالیات، تخفیف، هزینه ارسال، بازپرداخت و reconciliation باید قرارداد مشخص داشته باشند. ثبت موفق سفارش با ثبت قطعی پرداخت یک رویداد واحد نیست.
کاتالوگ و جستوجوی محصول چگونه قابل اعتماد میشوند؟
محصول به شناسه پایدار، عنوان روشن، ویژگی ساختاریافته، واحد، تصویر معتبر، وضعیت انتشار و رابطه variant نیاز دارد. ویژگی آزاد و تکراری، فیلتر و مقایسه را خراب میکند. تغییر دسته یا URL باید redirect و تاریخچه داشته باشد. جستوجو نباید کالای غیرفعال یا ناموجود قطعی را مثل گزینه قابل خرید نمایش دهد و هر ادعای محصول باید از منبع مصوب بیاید، نه متن خودکار بدون بازبینی.
قیمت و موجودی در چند کانال چگونه هماهنگ میشوند؟
قیمت باید ارز، مالیات، تخفیف، بازه زمانی و کانال را مشخص کند. موجودی فیزیکی با موجودی قابل فروش یکسان نیست؛ رزرو، سفارش باز، کالای آسیبدیده و buffer تعهد را تغییر میدهند. فروشگاه باید آخرین زمان بهروزرسانی و رفتار هنگام stale شدن را بداند. oversell را نمیتوان فقط با افزایش polling حل کرد؛ رزرو اتمیک یا قاعده تخصیص و آزادسازی لازم است.
checkout و سفارش چگونه در برابر تکرار مقاوم میشوند؟
checkout باید پیش از تعهد نهایی قیمت، موجودی، نشانی، روش ارسال و شرایط را دوباره اعتبارسنجی کند. هر تلاش پرداخت و ساخت سفارش شناسه idempotency میخواهد تا refresh، timeout یا webhook تکراری دو سفارش نسازد. ماشین حالت سفارش باید وضعیتهای در انتظار پرداخت، پرداختشده، تخصیصیافته، ارسالشده، لغوشده، مرجوع و بازپرداختشده را با گذارهای مجاز نگه دارد.
یکپارچهسازی سیستم باید delivery تکراری و خارج از ترتیب را فرض کند. inbox/outbox، retry با backoff، dead-letter، reconciliation و هشدار عملیاتی از نمایش موفقیت کاذب جلوگیری میکنند. اگر درگاه موفق و OMS ناموفق بود، صف استثنا باید مالک و runbook داشته باشد؛ پاسخ مبهم به مشتری یا اصلاح مستقیم دیتابیس راهحل پایدار نیست.
پرداخت اینترنتی چگونه امن و مسئولانه طراحی میشود؟
PCI DSS الزامات فنی و عملیاتی پایه برای حفاظت از داده حساب پرداخت ارائه میکند. استفاده از درگاه یا ارائهدهنده ثالث میتواند دامنه را کاهش دهد، اما مسئولیت انتخاب، قرارداد، پایش وضعیت ارائهدهنده و امنیت صفحه یا redirect را حذف نمیکند. جزئیات انطباق باید با پذیرنده یا نهاد مسئول همان بازار بررسی شود. سایت نباید داده کارت یا اطلاعات احراز حساس را بیدلیل ثبت کند.
ارسال و مرجوعی چگونه به تجربه مشتری وصل میشوند؟
وضعیت ارسال باید از رویداد معتبر حامل یا عملیات انبار بیاید و تفاوت «برچسب ساخته شد»، «تحویل حامل شد» و «تحویل مشتری شد» حفظ شود. ستون تحول دیجیتال لجستیک مدل شناسه، event و استثنا را توضیح میدهد. برای مرجوعی نیز دلیل، شرایط، دریافت، ارزیابی، تصمیم، جایگزینی یا بازپرداخت و بازگشت موجودی باید جدا و قابل رهگیری باشند.
اعتماد مشتری و حریم خصوصی چگونه حفظ میشوند؟
ISO 10008:2022 برای طراحی و بهبود معامله الکترونیکی B2C منصفانه، شفاف و امن راهنما میدهد. مشتری باید بداند فروشنده کیست، چه چیزی میخرد، هزینه و محدودیت چیست و در لغو، مرجوعی یا اختلاف چه مسیری دارد. NIST Privacy Framework برای مدیریت ریسک حریم خصوصی مفید است و جایگزین قوانین محلی نیست. جمعآوری رفتار، نشانی و سابقه خرید باید هدف، دسترسی و retention روشن داشته باشد.
پشتیبانی و AI در فروشگاه چه مرزی دارند؟
دستیار یا چتبات میتواند وضعیت معتبر سفارش را بازیابی، راهنمای محصول را جستوجو یا پیشنویس پاسخ ایجاد کند؛ نباید موجودی، زمان تحویل، ضمانت یا بازپرداختی را که سیستم مرجع تأیید نکرده وعده دهد. تحول فروش و خدمات بر صف واحد، escalation و رسیدگی به شکایت تأکید میکند. مدل باید برای تغییر سفارش، پرداخت و تصمیم اختلاف، کاربر را به workflow مجاز و عامل انسانی منتقل کند.
تداوم عملیات و مشاهدهپذیری چگونه طراحی میشوند؟
- سلامت کاتالوگ، قیمت و feed موجودی
- نرخ خطای checkout به تفکیک مرحله
- پرداختهای نامشخص و reconciliation
- سفارشهای گیرکرده در هر وضعیت
- تاخیر رویداد انبار و حامل
- مرجوعی یا بازپرداخت بدون مالک
- تغییر scriptهای صفحه پرداخت
- تمرین قطعی درگاه، OMS و حامل
داشبورد باید از علامت به اقدام برسد. alert پرداخت نامشخص باید runbook، مالک و ابزار تطبیق داشته باشد. در قطعی، رفتار fail-open یا fail-closed برای قیمت، موجودی و پرداخت باید آگاهانه انتخاب شود. نمونه پروژه فروشگاه اینترنتی میتواند تجربه خرید و عملیات را ملموس کند، اما ظرفیت، درگاه، انبار و سیاستهای واقعی هر کسبوکار باید جداگانه سنجیده شوند.
نقشه راه مرحلهای تجارت الکترونیک چیست؟
- مشاهده
یک سفر خرید یا مرجوعی را end-to-end ثبت کنید.
- قرارداد
مرجع محصول، قیمت، موجودی، پرداخت و سفارش را تعیین کنید.
- کنترل
حریم خصوصی، پرداخت، دسترسی و audit را طراحی کنید.
- پایداری
idempotency، retry، reconciliation و runbook بسازید.
- اتصال
دو سامانه حیاتی را با خطای قابل مشاهده متصل کنید.
- سنجش
شکست مرحله، سفارش گیرکرده و کیفیت داده را بسنجید.
- هوشمندی
جستوجو یا AI محدود را با منبع و escalation پایلوت کنید.
- مقیاس
پس از پایداری، کانال، انبار یا بازار بعدی را اضافه کنید.
چه خطاهایی تحول فروشگاه را شکست میدهند؟
ساخت ویترین بدون عملیات، شناسه محصول ناپایدار، موجودی بدون رزرو، سفارش بدون idempotency، ذخیره داده پرداخت، webhook بدون reconciliation، مرجوعی خارج از سیستم و AI وعدهدهنده خطاهای رایجاند. سرعت صفحه مهم است، اما معامله موفق یعنی مشتری نتیجه را میفهمد و سازمان میتواند هر تعهد و خطا را از منبع تا اقدام بعدی ردیابی کند.
پرسشهای پرتکرار
آیا تحول دیجیتال فروشگاه یعنی بازطراحی سایت؟
خیر. تجربه کاربر مهم است، اما کاتالوگ، قیمت، موجودی، پرداخت، سفارش، ارسال، مرجوعی و عملیات باید همزمان قابل اعتماد باشند.
آیا برونسپاری پرداخت مسئولیت امنیت را حذف میکند؟
خیر. دامنه برخی کنترلها کم میشود، اما انتخاب و پایش ارائهدهنده، مسئولیتهای مشترک و امنیت صفحه یا redirect باقی میمانند.
چطور از سفارش تکراری جلوگیری کنیم؟
با شناسه idempotency، ماشین حالت سفارش، پردازش تکرارپذیر webhook و reconciliation میان درگاه و سامانه سفارش.
AI چه زمانی برای فروشگاه مناسب است؟
وقتی داده محصول و سفارش معتبر، دامنه پاسخ، حریم خصوصی، معیار کیفیت و escalation انسانی تعریف شده باشند.