امنیت بازیابی دانش
RAG امن با سطح دسترسی سند چگونه طراحی میشود؟
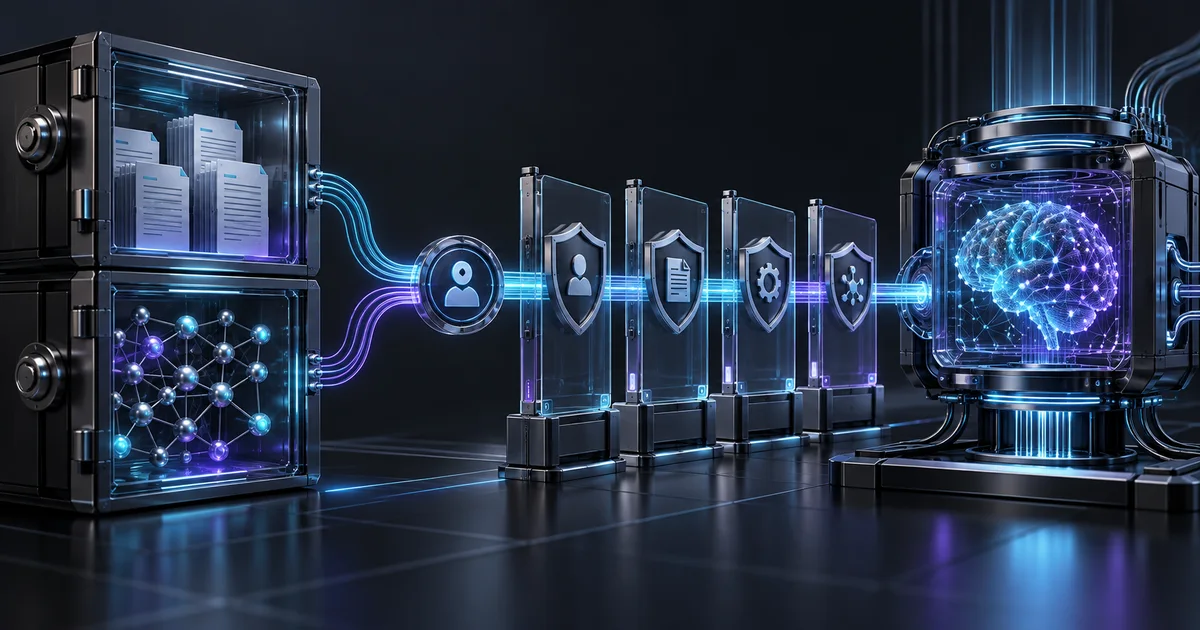
RAG امن یعنی سند غیرمجاز اصلاً وارد زمینه مدل نشود؛ کنترل رابط یا دستور متنی جای اعمال مجوز در لایه بازیابی را نمیگیرد.
انتشار: · آخرین بهروزرسانی:
نویسنده: امیرعلی سعیدی — عضو تیم پیکا؛ تهیه با کمک ابزارهای هوش مصنوعی و مسئولیت انتشار با پیکا
RAG امن سامانهای است که پیش از بازیابی، هویت و مجوز کاربر را به سیاست قابل اجرا تبدیل میکند و فقط قطعههای مجاز را وارد زمینه مدل میسازد. امنیت با مخفیکردن لینک یا نوشتن «اطلاعات محرمانه را نگو» در پرامپت ایجاد نمیشود؛ مجوز سند، منبع، نسخه، لاگ و رفتار در نبود پاسخ باید در معماری اعمال و آزمون شوند.
مرز امنیت در معماری RAG کجاست؟
راهنمای RAG سازمانی مسیر دریافت سند، نمایهسازی، بازیابی و تولید را جدا میکند. در هر مرز، هویت خدمت، داده ورودی، مجوز و مقصد خروج باید مشخص باشد. خطر فقط مدل نیست؛ خط دریافت ممکن است سند خصوصی را در نمایه عمومی بگذارد، cache میتواند پاسخ کاربر قبلی را نشان دهد و لاگ ممکن است متن یا پرسش حساس را نگه دارد.
مسیر تصمیم مجوز تا پاسخ
- هویت
کاربر و نشست معتبر شناخته میشود.
- سیاست
نقش، گروه، ویژگی و زمینه درخواست ارزیابی میشوند.
- بازیابی
فقط سند و قطعه مجاز نامزد میشوند.
- تولید
مدل از زمینه محدود و قابل استناد پاسخ میدهد.
- ممیزی
پرسش، تصمیم مجوز، منابع و خروجی با کمینهسازی داده ثبت میشوند.
ACL، RBAC و ABAC چه تفاوتی دارند؟
ACL مجازبودن کاربر یا گروه را روی شیء ثبت میکند؛ RBAC مجوز را از نقش سازمانی میگیرد؛ ABAC طبق تعریف NIST ویژگیهای درخواستکننده، شیء، عملیات و گاهی محیط را با سیاست میسنجد. در عمل میتوان گروههای هویت را با ویژگیهایی مانند واحد، پروژه، طبقهبندی، کشور یا تاریخ اعتبار ترکیب کرد. پیچیدگی بیشتر فقط وقتی ارزش دارد که منبع معتبر و حاکمیت ویژگیها وجود داشته باشد.
انتخاب مدل کنترل دسترسی
| مدل | مناسب برای | ریسک |
|---|---|---|
| ACL | اشتراک مشخص سند با کاربر یا گروه | فهرستهای بزرگ و تغییر دشوار |
| RBAC | مجوزهای پایدار بر اساس نقش | نقشهای فراوان و بیشمجوزی |
| ABAC | سیاست پویا با ویژگی سند و زمینه | کیفیت ضعیف ویژگی یا سیاست مبهم |
مجوز سند چگونه به قطعه و بردار منتقل میشود؟
هر قطعه باید شناسه منبع، نسخه، مالک، سطح محرمانگی و مرجع سیاست را حفظ کند. اگر سند دوباره بخشبندی یا بهروز شد، قطعه قدیمی باید از دسترس خارج شود. طراحی متادیتا و کنترل نسخه سند برای امنیت عملی حیاتیاند؛ یک بردار بیمنبع را نمیتوان درست حذف، ممیزی یا به مجوز اصلی متصل کرد.
فیلتر مجوز چه زمانی باید اجرا شود؟
فیلتر باید در همان درخواست بازیابی و پیش از ارسال متن به مدل اجرا شود. post-filter روی ده نتیجه برتر ممکن است همه نامزدها را حذف کند و recall را کاهش دهد؛ بدتر از آن، فیلتر بعد از تولید اجازه میدهد متن غیرمجاز وارد مدل یا لاگ شود. جستوجوی سازمانی امن باید فیلتر، رتبهبندی و صفحهبندی را با هم طراحی کند.
Prompt Injection در سند بازیابیشده چگونه مهار میشود؟
OWASP تزریق مستقیم و غیرمستقیم دستور را از ریسکهای اصلی برنامههای مولد میداند. سند، ایمیل و وبصفحه باید داده تلقی شوند نه دستور قابل اعتماد. جداسازی نقش پیامها، محدودکردن ابزارها، اعتبارسنجی خروجی، علامتگذاری منبع، اسکن ورودی و تأیید انسانی برای اقدام حساس لایههای دفاعاند؛ هیچکدام بهتنهایی حذف کامل حمله را تضمین نمیکند.
لاگ، cache و تحلیل استفاده چگونه امن میشوند؟
کلید cache باید هویت یا مجموعه مجوز مؤثر را در نظر بگیرد و پاسخ خصوصی در cache عمومی قرار نگیرد. لاگ برای ممیزی لازم است، اما باید متن کامل را فقط با ضرورت و مدت نگهداری مشخص ذخیره کند. شناسه پرسش، تصمیم سیاست، شناسه منابع، نسخه مدل و نتیجه کنترل بهتر از ثبت بیقید همه متنهاست. امنیت هوش مصنوعی سازمانی باید نگهداری، دسترسی و حذف لاگ را نیز پوشش دهد.
RAG امن با چه آزمونهایی پذیرفته میشود؟
مجموعه آزمون باید ماتریس کاربر × سند × عملیات داشته باشد و علاوه بر اجازههای درست، منع دسترسی را بسنجد. کاربر بدون گروه، گروه حذفشده، سند تغییرطبقهداده، لینک مستقیم، کوئری بازنویسیشده، prompt injection، پاسخ cacheشده و خطای سرویس هویت سناریوهای ضروریاند. ارزیابی RAG باید کیفیت را به تفکیک سطح دسترسی گزارش کند تا امنیت با افت پنهان نتیجه معامله نشود.
- مدل تهدید
دارایی، بازیگر، مسیر نشت و اقدام حساس را مشخص کنید.
- منبع هویت
نشست، گروه و ویژگی معتبر و زمان انقضای آنها را تعیین کنید.
- سیاست بازیابی
فیلتر سند و قطعه را پیش از مدل پیاده کنید.
- آزمون منفی
کاربر غیرمجاز، سند مخرب، cache و شکست وابستگی را اجرا کنید.
- پایش و بازبینی
تغییر گروه، سیاست، سند و رخداد مشکوک را قابل پیگیری کنید.
چه زمانی RAG برای داده حساس مناسب نیست؟
اگر مالک سند، طبقهبندی، گروههای هویت، سیاست نگهداری یا امکان آزمون منع دسترسی وجود ندارد، واردکردن داده حساس به RAG زود است. ابتدا میتوان پایلوت Document AI را روی مجموعه ناشناس یا کمخطر اجرا کرد و فقط استخراج و بازیابی را سنجید. خودکارسازی اقدام برگشتناپذیر نیز باید تا وجود کنترل ابزار و تأیید انسانی محدود بماند.
پرسشهای پرتکرار
آیا جداکردن index برای هر واحد کافی است؟
میتواند مرز سادهای بسازد، اما اشتراک بین واحدی، تغییر گروه، سند چندطبقه و عملیات نگهداری را حل نمیکند؛ سیاست و آزمون همچنان لازماند.
آیا رمزگذاری جای کنترل دسترسی را میگیرد؟
خیر. رمزگذاری از داده در انتقال یا ذخیره حفاظت میکند؛ سامانه پس از رمزگشایی هنوز باید تصمیم بگیرد چه کاربری چه سندی را میتواند بازیابی کند.
اگر مدل سند غیرمجاز را نبیند، خطر نشت تمام میشود؟
خطر بسیار کمتر میشود اما لاگ، cache، ابزار، تاریخچه گفتگو و خروجی فایل نیز باید با همان مرز مجوز کنترل شوند.
آیا Prompt Injection کاملاً قابل حذف است؟
خیر. باید با دفاع چندلایه، کمینهسازی اختیار، جداسازی داده از دستور، آزمون خصمانه و تأیید انسانی اثر آن را محدود کرد.