طراحی پورتال تأمینکنندگان
طراحی پورتال تأمینکنندگان؛ از ارزیابی تا سفارش و تسویه
پورتال تأمینکننده باید همکاری خرید را روی یک پرونده و وضعیت معتبر هماهنگ کند؛ فرم و فایل پراکنده بدون مالک، کنترل و اتصال فقط اصطکاک را جابهجا میکند.
انتشار: · آخرین بهروزرسانی:
نویسنده: امیرعلی سعیدی — عضو تیم پیکا؛ تهیه با کمک ابزارهای هوش مصنوعی و مسئولیت انتشار با پیکا
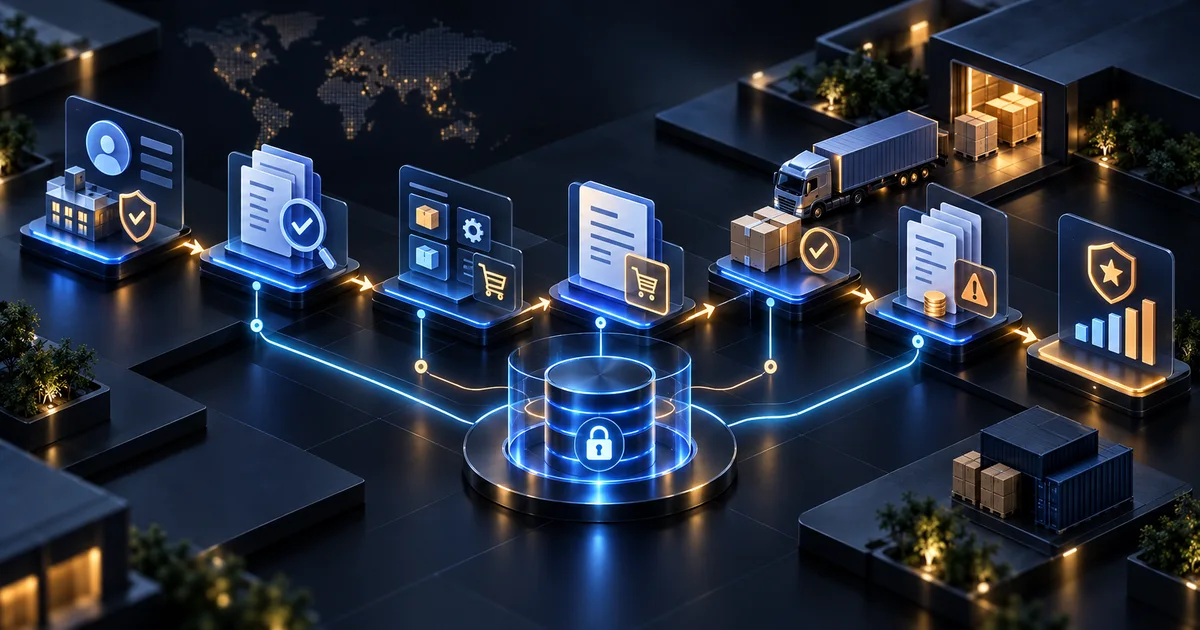
پورتال تأمینکنندگان درگاه امن همکاری میان خرید، مالی، انبار، کیفیت و طرف بیرونی است. ارزش آن از ثبت یکباره اطلاعات، وضعیت مشترک و اتصال به عملیات واقعی میآید؛ نه از انتقال فرمهای ایمیلی به یک صفحه وب. تأمینکننده باید بداند چه مدرکی لازم است، سفارش در چه وضعیتی قرار دارد، کدام استثنا اقدام میخواهد و مرجع هر تصمیم چیست. سازمان نیز باید مالک پرونده، مجوز، مهلت، تغییر و سابقه پاسخ را قابل ممیزی نگه دارد.
پورتال تأمینکنندگان چه مسئلهای را حل میکند؟
وقتی onboarding، استعلام، سفارش، رسید و صورتحساب در ایمیل، فایل و چند سامانه جدا حرکت کنند، نسخه معتبر سند و وضعیت قابل اتکا نیست. طراحی پورتال سازمانی باید مرز کاربر بیرونی و پنل داخلی را روشن کند: فروشنده فقط داده و اقدام مجاز خود را میبیند و تیم سازمان صف، کنترل و تصمیم داخلی را مدیریت میکند. یک شناسه مشترک برای تأمینکننده، سفارش و محموله از کپیهای ناسازگار جلوگیری میکند.
ثبت و ارزیابی اولیه تأمینکننده چگونه طراحی میشود؟
- دعوت
مالک دعوت، دامنه شرکت، نقش و انقضا مشخص شود.
- پروفایل
اطلاعات پایه فقط یکبار و با منبع هر فیلد ثبت شود.
- مدرک
نوع، اعتبار، محرمانگی و تاریخ انقضا کنترل شود.
- ارزیابی
معیار، ارزیاب، دلیل و نتیجه از هم تفکیک شوند.
- تصمیم
تأیید، رد یا درخواست اصلاح با مسیر بازبینی ثبت شود.
- فعالسازی
دسترسی فقط برای دامنه و مدت همکاری لازم صادر شود.
ISO 44001 چارچوب مدیریت رابطه همکاری میان سازمانها را ارائه میکند. پورتال میتواند شواهد و اقدامها را پشتیبانی کند، اما رابطه و مسئولیت را جایگزین نمیکند. ارزیابی باید نسخه معیار و تاریخ تصمیم را ذخیره کند؛ تغییر بعدی پرسشنامه نباید نتیجه تاریخی را بازنویسی کند. تأیید تأمینکننده نیز مجوز همیشگی نیست و بازبینی، تعلیق و پایان همکاری باید در چرخه عمر حساب دیده شوند.
مدارک، گواهیها و داده حساس چگونه کنترل میشوند؟
برای هر سند هدف، مالک، نوع، اندازه، نسخه، تاریخ اعتبار، سطح دسترسی و retention تعریف کنید. لینک عمومی و نام قابل حدس برای قرارداد، گواهی یا اطلاعات بانکی مناسب نیست. تغییر حساب مقصد پرداخت یک رویداد پرریسک است و نباید صرفاً با ورود عادی یا ایمیل تأیید شود. سیاست حریم خصوصی باید جمعآوری، اشتراک و نگهداری واقعی داده فروشنده و نمایندگان او را توضیح دهد؛ NIST Privacy Framework برای مدیریت ریسک چارچوب میدهد و جای قانون یا تعهد قراردادی را نمیگیرد.
کاتالوگ، استعلام و سفارش خرید چه قرارداد دادهای میخواهند؟
شیء همکاری و منبع معتبر
| شیء | داده ضروری | منبع پیشنهادی |
|---|---|---|
| کالا یا خدمت | شناسه، واحد، نسخه و وضعیت | کاتالوگ یا master data |
| استعلام | دامنه، موعد، پرسش و پاسخ | سامانه sourcing |
| پیشنهاد | قیمت، شرایط، اعتبار و پیوست | رکورد immutable پیشنهاد |
| سفارش خرید | ردیف، مقدار، تحویل و شرایط | ERP یا سامانه خرید |
| تأیید سفارش | پذیرش، مغایرت و تاریخ | پورتال با ثبت در مرجع |
| تغییر | نسخه، دلیل، تأییدکننده و اثر | workflow کنترل تغییر |
پورتال نباید یک کاتالوگ یا سفارش مستقل و متناقض بسازد. یکپارچهسازی سیستم باید شناسه، واحد، ارز، timezone و نسخه را صریح mapping کند. ثبت دوباره درخواست یا timeout نباید سفارش تکراری بسازد؛ idempotency، retry محدود، صف خطا و reconciliation لازماند. اگر سامانه مرجع در دسترس نیست، رابط باید آخرین زمان همگامسازی و محدودیت اقدام را نشان دهد، نه اینکه موفقیت ساختگی نمایش دهد.
ارسال، دریافت و قابلیت ردیابی چگونه متصل میشوند؟
GS1 قابلیت ردیابی را با شناسایی یکتا، ثبت رویدادهای ردیابی کلیدی و اشتراک داده مرتبط میکند. برای پورتال، اعلان ارسال باید به سفارش و ردیفهای آن متصل باشد و شناسه محموله، مقدار، زمان و محل را مشخص کند. دریافت انبار، کنترل کیفیت و مغایرت باید رویدادهای جدا باشند. تحول دیجیتال لجستیک توضیح میدهد که برج کنترل بدون قرارداد رویداد و منبع داده فقط داشبوردی از اعداد نامطمئن میسازد.
صورتحساب و مغایرت چگونه مدیریت میشوند؟
صورتحساب باید به سفارش، دریافت و شروط معتبر متصل شود. نتیجه تطبیق سهطرفه میتواند پذیرفته، نیازمند بررسی یا رد باشد؛ هر خروجی دلیل و owner میخواهد. فروشنده باید مغایرت مقدار، قیمت، مالیات یا اطلاعات پرداخت را بدون ساخت تیکت مبهم مشاهده و پاسخ کند. اتصال نرمافزار حسابداری باید ثبت نهایی را در سامانه مالی نگه دارد و وضعیت بازگشتی را با شناسه مشترک به پورتال برساند.
خرید پایدار و امتیازدهی تأمینکننده چگونه قابل دفاع میشوند؟
ISO 20400 برای ادغام پایداری در خرید راهنما ارائه میکند. معیار باید با سیاست و دسته خرید مرتبط باشد و شواهد، بازه و مسئول جمعآوری آن روشن شوند. امتیازدهی نباید عددی جادویی یا ابزار تنبیه نامرئی باشد. داشبورد مدیریتی میتواند کیفیت، تحویل، مغایرت و پاسخگویی را نشان دهد، اما تعریف شاخص، مخرج، استثنا و تازگی داده باید کنار عدد قابل مشاهده باشد. تأمینکننده نیز باید راه اصلاح داده یا اعتراض به نتیجه را بداند.
نقشها و جدایی وظایف چه شکلی دارند؟
- مدیر حساب تأمینکننده برای اعضا و پروفایل همان شرکت
- کاربر فروش برای پیشنهاد و تأیید سفارشهای مجاز
- کاربر لجستیک برای محموله و سند حمل
- کاربر مالی برای صورتحساب و مشاهده وضعیت پرداخت محدود
- کارشناس خرید برای پرونده و تصمیمهای داخلی مجاز
- ارزیاب کیفیت یا پایداری برای معیارهای تخصیصیافته
- ممیز فقطخواندنی برای رویداد و شواهد لازم
سطح دسترسی باید در سرور روی tenant، رکورد و اقدام کنترل شود. کاربر یک فروشنده نباید با تغییر URL یا شناسه به داده فروشنده دیگر برسد. تغییر اطلاعات بانکی، تأیید استثنا و آزادسازی پرداخت بهتر است جدایی وظایف و تأیید متناسب داشته باشند. حسابهای بلااستفاده، خروج نماینده، پایان قرارداد و دسترسی اضطراری نیز باید expiration، revoke و audit روشن داشته باشند.
نقشه راه ساخت پورتال تأمینکنندگان چیست؟
- سفر
یک دسته خرید و یک جریان واقعی را end-to-end مشاهده کنید.
- مرجع
شناسه، سند، سفارش، دریافت و صورتحساب مرجع را تعیین کنید.
- مرز
tenant بیرونی، پنل داخلی، نقش و اقدام را جدا کنید.
- پایلوت
یک گروه محدود تأمینکننده را با کمک انسانی اجرا کنید.
- اتصال
ERP، انبار و مالی را با صف خطا و reconciliation متصل کنید.
- سنجش
زمان چرخه، نقص، مغایرت و تماس کمکی را بسنجید.
- مقیاس
پس از پایداری، دسته، سازمان یا قابلیت بعدی را اضافه کنید.
چه خطاهایی پورتال تأمینکنندگان را شکست میدهند؟
فرم onboarding یکسان برای همه دستهها، حساب مشترک، سند با لینک عمومی، سفارش کپیشده، تغییر بانکی بدون کنترل، وضعیت مبهم پرداخت، امتیاز بدون تعریف، موفقیت کاذب اتصال و حذف مسیر انسانی خطاهای رایجاند. هدف پورتال فشار کار اداری به فروشنده نیست؛ باید همکاری را با داده کمتر، مسئولیت روشنتر و استثنای قابل حل هماهنگ کند.
پرسشهای پرتکرار
آیا پورتال تأمینکننده جای ERP را میگیرد؟
خیر. پورتال لایه همکاری و تجربه طرف بیرونی است؛ ERP یا سامانه تخصصی میتواند مرجع سفارش، دریافت و ثبت مالی بماند.
همه فروشندگان به یک فرایند نیاز دارند؟
نه. اطلاعات و کنترل باید با دسته خرید، ریسک، مبلغ، نوع داده و الزامات قرارداد متناسب شوند؛ هسته شناسه و audit میتواند مشترک باشد.
آیا امتیازدهی باید برای فروشنده قابل مشاهده باشد؟
تا حدی که سیاست و قرارداد اجازه میدهد، تعریف معیار، دوره، داده و مسیر اصلاح یا اعتراض باید شفاف باشد؛ جزئیات محرمانه داخلی میتواند جدا بماند.
از کدام قابلیت شروع کنیم؟
یک جریان پرتکرار با مالک روشن و سامانه مرجع پایدار انتخاب کنید؛ مثلاً تأیید سفارش و اعلان ارسال برای گروه محدودی از تأمینکنندگان.